Waar begint security?
Veel organisaties gaan met security aan de slag als er een audit aankomt, of als een opdrachtgever om een certificering vraagt.
Wij beginnen eerder: bij de manier waarop je werkt. Dat zijn vragen die elk project raken:
- Hoe ontwikkel je software?
- Hoe ga je om met data?
- Hoe review je code?
- Hoe richt je toegangsbeheer in?
- Hoe documenteer je keuzes?
- Hoe blijft een applicatie over 5 jaar nog veilig en onderhoudbaar?
Voor ons zijn dat vragen van elke werkdag.
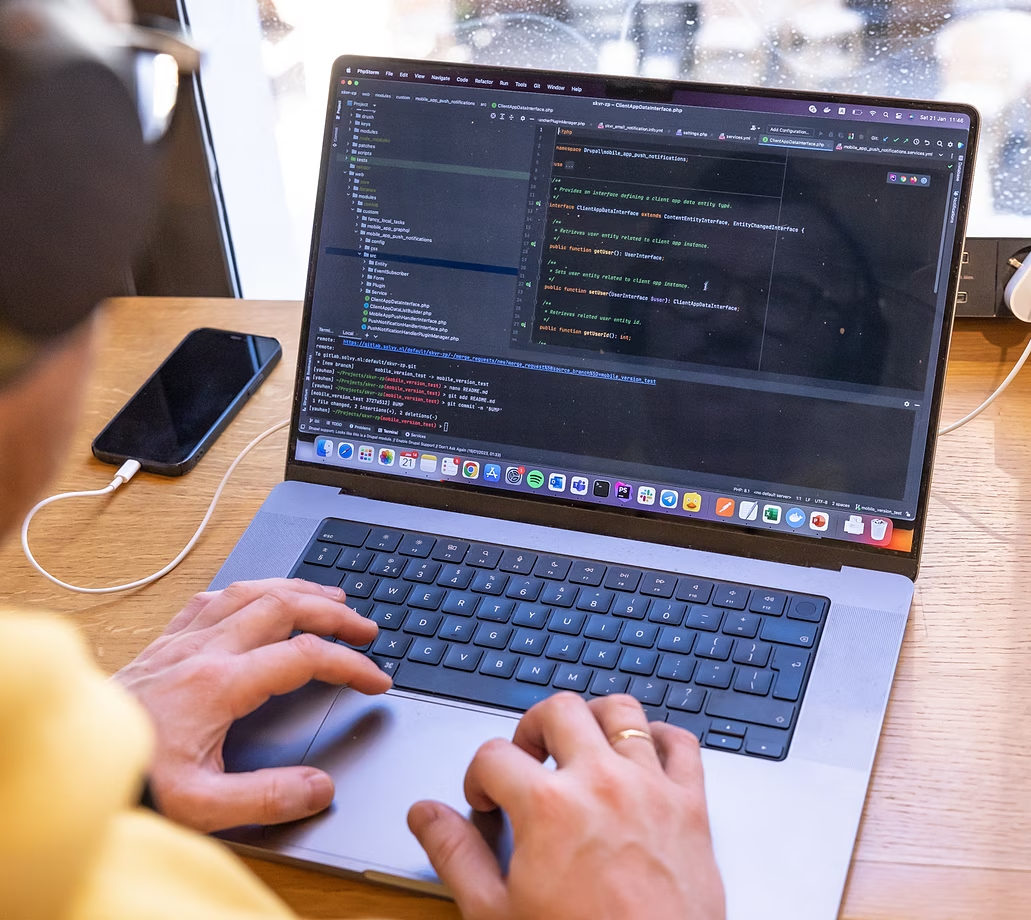
Wat doen we daar elke dag aan?
We bouwen koppelingen, maatwerkapplicaties en omgevingen waar dagelijkse bedrijfsprocessen op draaien. Dat vraagt om technische kennis, en om eigenaarschap.
In elk project, bij elke wijziging in de code:
- Vier-ogenprincipe: een tweede developer reviewt elke wijziging.
- Een AI-codereview en statische analyse lopen automatisch mee.
- Semgrep scant code en dependencies op kwetsbaarheden.
- Secrets detection vangt wachtwoorden en sleutels in de code af.
En rondom de code:
- Framework-updates en secrets-beheer zijn geautomatiseerd.
- Op testomgevingen gebruiken we geanonimiseerde data.
- Elke API die we openstellen, bewaken we als een ingang.
- Alleen je projectteam heeft toegang tot je gegevens.
- Vertrouwelijke informatie delen we alleen onder NDA.
Waarom kiezen we voor eenvoud?
Elke extra laag in een applicatie is een extra plek om te beveiligen. Software wordt er ook moeilijker van te beheren en duurder om door te ontwikkelen.
Daarom kiezen we bewust voor eenvoudige architecturen, open oplossingen en duidelijke ontwikkelprocessen. Complexiteit voegen we pas toe als die aantoonbaar iets oplevert. Vaak beginnen we klein, met een proof of concept, zodat we alleen bouwen wat echt nodig is.
Zo doet een applicatie wat hij moet doen, en blijft hij begrijpelijk en onderhoudbaar als je organisatie verandert.
Een eenvoudige opzet kan ook een ander team overnemen. Je zit dus niet aan ons vast.
Wat betekent ISO 27001 voor jou als opdrachtgever?
Vanaf de oprichting van Solvy stond één ambitie vast: een klein team kan net zo professioneel werken als een groot bureau. We behaalden de certificering met een team van ongeveer 15 mensen.
Ons Information Security Management System (ISMS) sluit aan op hoe we dagelijks werken. Sinds 2023 zijn we ISO 27001:2022-gecertificeerd door Brand Compliance, en die externe auditor toetst ons systeem elk jaar. Onze CISO, Yauhen Zenko, is verantwoordelijk voor het ISMS.
De audits van 2023, 2024 en 2025 zijn alle behaald. In 2026 hebben we ook de hercertificeringsaudit behaald, waarmee een nieuwe certificaatcyclus van 3 jaar is begonnen.
Voor jou betekent dat: een onafhankelijke partij controleert jaarlijks of processen, verantwoordelijkheden en risicobeheersing goed zijn ingericht, en of we ze blijven verbeteren.
Incidenten
Wat gebeurt er als er toch iets misgaat?
Dan werken we volgens een vaste volgorde. Op een kritiek incident reageren we binnen 1 uur, en binnen 1 werkdag is het opgelost. Je hoort het direct van ons, ook als het nieuws ongemakkelijk is.
Vaststellen
We stellen vast wat er is gebeurd en welke systemen en gegevens geraakt zijn.
Melden
We melden het incident direct aan jou, en waar nodig aan de autoriteiten.
Bewijs veiligstellen
We leggen logs en sporen vast voordat we iets aanpassen, zodat de oorzaak achteraf te herleiden is.
Oplossen
We dichten het lek, herstellen wat nodig is en leggen vast wat we ervan leren.
Veelgestelde vragen over security
Moeten we security apart in de offerte opnemen?
Nee. Security hoort bij elk project dat we bouwen, ook als het niet in de offerteaanvraag staat. Extra's, zoals een jaarlijkse penetratietest, spreken we samen af.
Wanneer denken jullie mee over security?
Vanaf het eerste gesprek. Security loopt bij ons door architectuur, development, integraties en beheer heen.
Daarom kijken we vanaf het begin mee naar risico's en continuïteit. Het doel is dat je organisatie er eenvoudiger en veiliger door gaat werken.
Waarom bouwen jullie op open source?
Open source helpt security vooruit. De code is openbaar, wordt door grote communities gecontroleerd en krijgt beveiligingsupdates die we snel doorvoeren.
We bouwen daarom op bewezen open source en open standaarden, zoals Drupal, Symfony en Laravel. Dat houdt oplossingen flexibel en beheersbaar. En je blijft eigenaar van je code.
Hoe gaan jullie om met de informatie die we delen?
Alles wat je met ons deelt, krijgt een van 4 labels: publiek, alleen intern, vertrouwelijk of gevoelig. Het label bepaalt wie erbij mag en hoe we het opslaan.
Vertrouwelijke informatie versleutelen we bij verzending en opslag. Is niet duidelijk welk label past, dan bepalen we dat samen.
Waar worden onze gegevens gehost?
In de EU. We hosten bij partners die ISO 27001-gecertificeerd en SOC 2-compliant zijn, en ook de back-ups staan in de EU bij die partners.
Sluiten jullie een verwerkersovereenkomst af?
Ja. Verwerken we persoonsgegevens namens jou, dan vereist de AVG een verwerkersovereenkomst, en die sluiten we met je af. We lopen hem ook graag samen met je door, bijvoorbeeld bij je jaarlijkse controle van leveranciers.
Wat betekent NIS2 voor onze samenwerking?
De Cyberbeveiligingswet, de Nederlandse invulling van NIS2, vraagt organisaties en hun leveranciers om maatregelen die ze kunnen aantonen. Als ISO 27001-gecertificeerde leverancier laten we zien hoe we met je informatie omgaan, en we denken mee over wat NIS2 betekent voor de systemen die we voor je bouwen.
Hoe kan ik wachtwoorden veilig met jullie delen?
Via send.solvy.nl. De gegevens worden in je browser versleuteld en alleen de ontvanger bij Solvy kan ze openen. Wachtwoorden en sleutels horen niet in een e-mail: daar blijven ze leesbaar in elke mailbox waar ze langskomen.
Hoe vaak moet een applicatie getest worden?
We adviseren een penetratietest per jaar, en na elke grote wijziging in architectuur of infrastructuur. Maatregelen bewijzen zich pas als ze getest worden.
Solvy kan dat proces voor je leiden. We bepalen de scope, schakelen gekwalificeerde testers in, coördineren de test en vertalen het rapport naar een herstelplan.
Mogen we zelf een penetratietest laten uitvoeren?
Ja, ook op systemen die wij bouwen of hosten. We vragen je de test vooraf aan te kondigen, de data met ons af te stemmen en ons een volledige kopie van het rapport te sturen.
Hoe snel reageren jullie op een kritiek incident?
Binnen 1 uur. Een kritiek incident lossen we binnen 1 werkdag op, en we houden je onderweg op de hoogte.
Wat doe ik als ik iets verdachts zie?
Neem meteen contact op, bijvoorbeeld bij een onverwachte inlogmelding of een e-mail die van ons lijkt te komen maar afwijkt. We onderzoeken liever 10 loze meldingen dan dat we 1 echt incident missen.
Hoe meld ik een kwetsbaarheid?
Via ons responsible disclosure-beleid. Daar lees je hoe je een kwetsbaarheid in iets dat wij bouwen of beheren meldt. We nemen elke melding serieus.